Im Oktober hielten zwei kritische Lücken im Kern von PHP die IT-Branche zwei Tage lang in Atem. Die Fehler steckten teils schon über zehn Jahre im Code. Forschende fanden sie mithilfe von KI-Modellen, funktionierende Angriffe lagen in einer Woche vor. Nach Bekanntwerden stiegen die Angriffsversuche innert zwei Stunden in die Hunderttausenden. Für Reseller, Integratoren und Dienstleister hiess das: Kunden beruhigen, Systeme prüfen, patchen. Viele haben das hervorragend gemacht. Die eigentlichen Fragen stellen sich aber erst jetzt.
Wer muss eigentlich patchen?
In vielen Wartungs- und Serviceverträgen ist das erstaunlich vage geregelt. Gehören Sicherheitsupdates zur Wartung oder sind sie ein Zusatzauftrag? Innert welcher Frist? Und wer haftet, wenn ein verfügbarer Patch liegen bleibt und Kundendaten abfliessen? Solange zwischen Patch und Angriff Wochen lagen, liess sich mit solchen Unschärfen leben. Wenn KI dieses Fenster auf Stunden verkürzt, werden Reaktionszeiten zur kaufmännischen und rechtlichen Kernfrage. Klare Regeln schützen beide Seiten: den Kunden vor offenen Lücken, den Anbieter vor Haftungsrisiken, die er nie einpreisen wollte.
Lifecycle wird zum Geschäftsmodell
PHP2Shell traf nicht nur Websites. PHP steckt auch in Verwaltungsoberflächen, Fachanwendungen und Appliances, oft ohne dass der Betreiber es weiss. Zudem sind viele Versionen im Einsatz, für die es gar keine Updates mehr gibt. Das ist ein Risiko, aber auch eine Chance: Wer Inventar, Lebenszyklusplanung und geordnete Ablösung proaktiv anbietet, verkauft nicht mehr nur Technik, sondern Sicherheit und Planbarkeit. Und wer das vertraglich sauber verankert, macht aus der nächsten Feuerwehrübung eine planbare Dienstleistung. Technische Schuld hat einen Preis, und KI treibt ihn nach oben.
Swico ICT-Modellverträge
Quelle: Swico
Die erwähnten ICT-Modellverträge sind auch für Nicht-Mitglieder erhältlich (modellvertraege.ch). Mitglieder erhalten zudem eine kostenlose rechtliche Erstberatung und tauschen sich in Fachgremien aus.
Vorbereitung ist Sache der Branche
Nach solchen Vorfällen folgt in der Politik oft der Ruf nach neuen Pflichten und Haftungsregeln. Die bessere Antwort liegt bei der Branche selbst: klare Verträge, gepflegte Systeme, eingespielte Abläufe. Damit das gelingt, braucht es Rahmenbedingungen, die Anbietern und Kunden den Spielraum lassen, Pflichten und Risiken passend zum jeweiligen Auftrag zu verteilen, statt starre Vorgaben und pauschale Haftung für alle. Dafür setzt sich
Swico in Bern ein.
Das Wissen dafür kommt aus der Praxis. In Gremien wie den Interessengruppen Cybersecurity und Hosting bringen Fachleute aus den Mitgliedsfirmen ihre Erfahrung ein. Daraus entstehen politische Positionen, aber auch gemeinsame Standards wie die ICT-Modellverträge, die Swico und SwissICT seit bald 30 Jahren pflegen und diesen Sommer unter anderem bei Haftung und Cyberangriffen überarbeitet haben. Sie zeigen, dass die Branche Pflichten und Risiken selbst sauber verteilen kann.
Die Maschine findet die nächste Lücke bestimmt. Wer vorbereitet ist, verliert dann keine Zeit mit der Frage, wer zuständig ist.
Der Autor
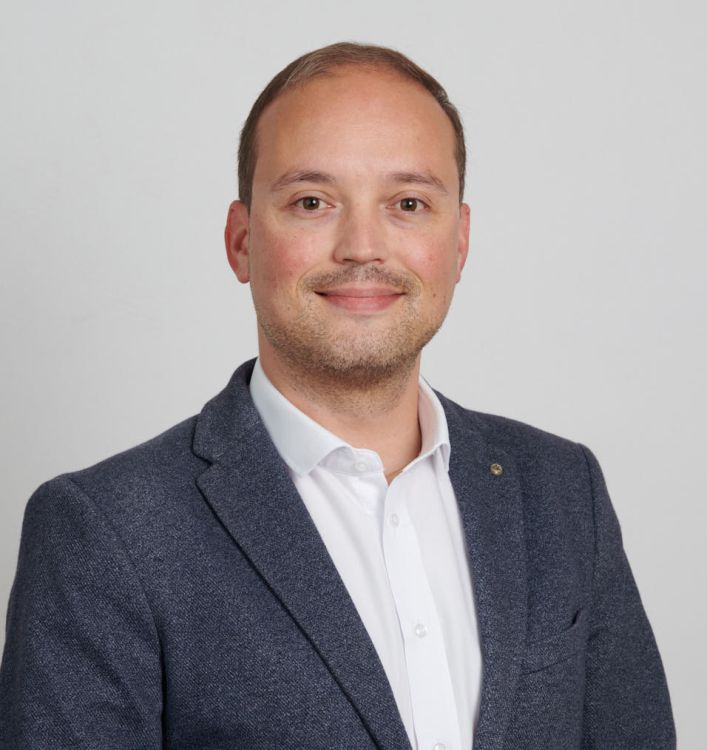
Quelle: Swico
Daniel Seiler ist Head Legal & Public Affairs und Mitglied der Geschäftsleitung von
Swico. Der Jurist verfügt über Erfahrung in Cyberdiplomatie, Unternehmensberatung und Cybersicherheit. Zuvor war er beim EDA, bei KPMG und beim Bundesamt für Cybersicherheit tätig. Bei Swico vertritt er die politischen und rechtlichen Anliegen der Schweizer Digitalbranche.